
Gestion des risques dans une entreprise : méthode et exemples
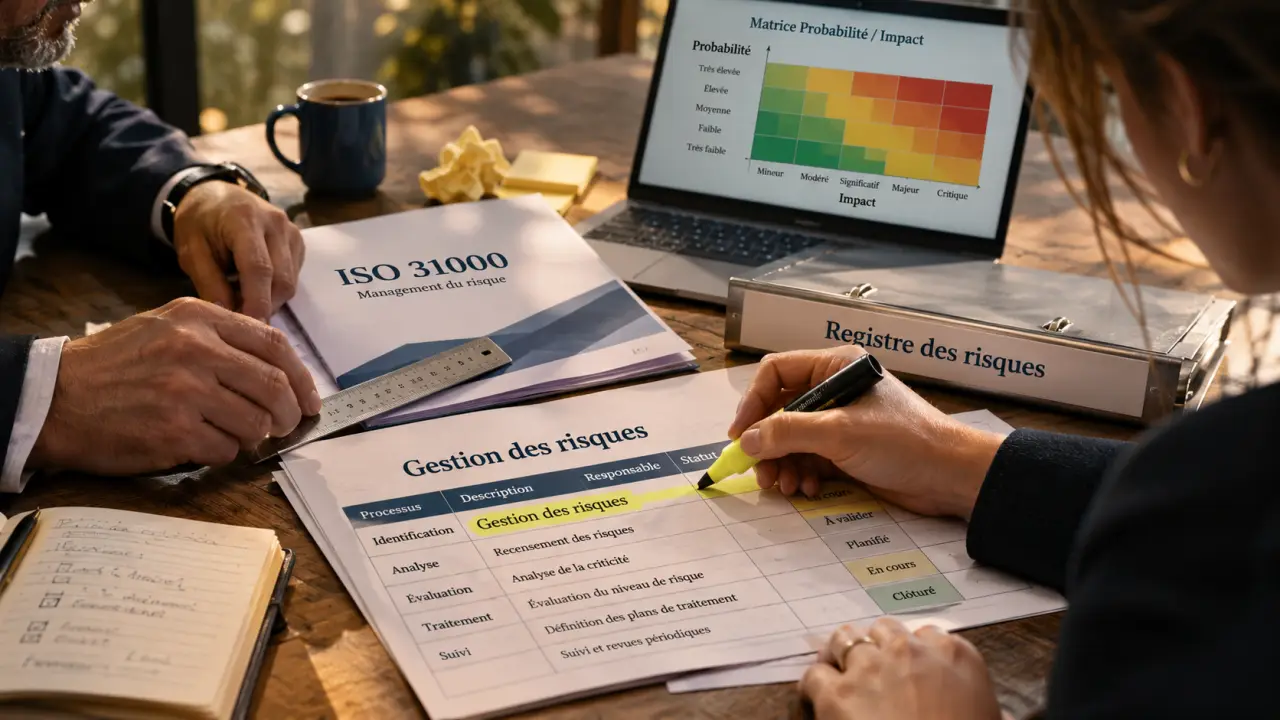
La gestion des risques dans une entreprise consiste à repérer les événements qui peuvent affecter ses objectifs, à mesurer leurs conséquences, puis à décider comment y répondre. La démarche suit cinq étapes : identifier les risques, les analyser, les classer, les traiter et suivre les résultats.
Une petite entreprise peut commencer avec un tableau partagé et une échelle simple de probabilité et d’impact. L’essentiel est de désigner un responsable pour chaque risque important et de prévoir une action, une échéance et une nouvelle évaluation.
Pourquoi gérer les risques de son entreprise ?
Un risque est l’effet de l’incertitude sur un objectif. Une menace est une cause potentielle de dommage ; un incident est un événement qui s’est produit. Une cyberattaque possible constitue ainsi une menace, tandis que l’interruption d’un service après une attaque est un incident.
L’incertitude peut aussi faire apparaître une opportunité : un nouveau marché peut offrir des ventes supplémentaires, tout en exposant l’entreprise à des coûts ou à des impayés.
La démarche sert notamment à limiter les pertes, protéger les personnes et les données, maintenir les activités essentielles et consacrer les moyens disponibles aux sujets les plus critiques. Elle nourrit les décisions stratégiques, les contrôles internes et les travaux de conformité.
Quels risques faut-il identifier ?
Partez des objectifs et des activités de l’entreprise : vendre, produire, livrer, encaisser et conserver les compétences nécessaires. Pour chaque activité, cherchez ce qui pourrait empêcher l’objectif d’être atteint.
| Famille | Exemples de situations à examiner |
|---|---|
| Financière | Impayés, manque de trésorerie, variation des taux ou des devises. |
| Opérationnelle | Panne d’équipement, retard de production, dépendance à un fournisseur. |
| Humaine | Accident, erreur, départ d’une personne détenant une compétence clé. |
| Technologique | Cyberattaque, perte de données, indisponibilité d’un logiciel. |
| Juridique et réglementaire | Non-respect d’une obligation, litige contractuel, sanction. |
| Stratégique et commerciale | Perte d’un client majeur, arrivée d’un concurrent, échec d’un lancement. |
| Environnementale et réputationnelle | Pollution, déchets dangereux, perte de confiance après un incident. |
Les catégories se recoupent. Par exemple, une panne chez un fournisseur peut retarder une livraison, provoquer une perte de chiffre d’affaires et dégrader la relation client. Décrivez cette chaîne plutôt que de compter chaque conséquence comme un événement indépendant.
Les cinq étapes d’une gestion des risques efficace
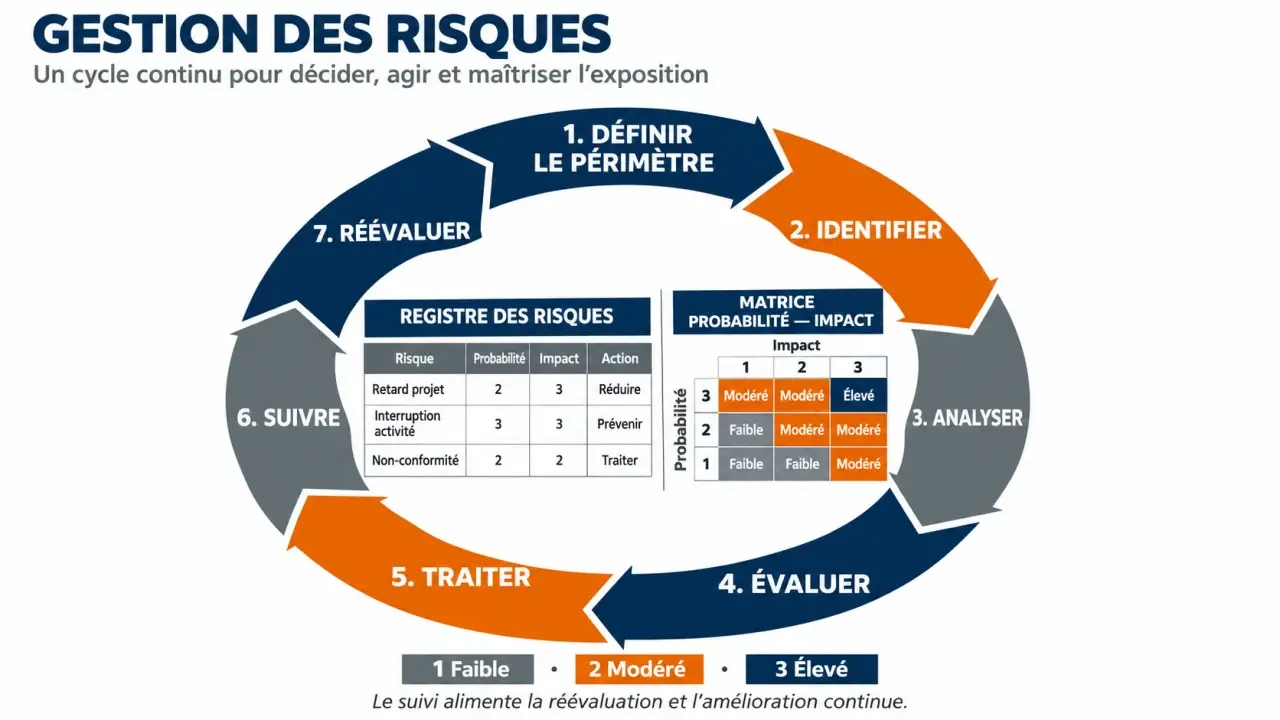
1. Définir le périmètre et identifier les scénarios
Choisissez le périmètre : toute l’entreprise, un projet, un site ou un processus. Réunissez les personnes qui connaissent le terrain, la finance, les systèmes et les obligations applicables. Examinez les incidents, les réclamations, les contrats et les dépendances externes.
ISO 31000 : principes et lignes directrices du management du risque : Découvrez la norme internationale de référence pour structurer la gestion des risques, sans visée de certification.
Formulez chaque risque sous forme de scénario : cause, événement, conséquence sur un objectif. Par exemple : « Une panne chez notre fournisseur unique interrompt les livraisons et retarde les commandes clients. »
2. Analyser la probabilité et les conséquences
Estimez la probabilité sur une période commune, par exemple les douze prochains mois. Évaluez ensuite l’impact sur les finances, les opérations, les personnes et la réputation. Retenez l’impact le plus élevé si une seule conséquence grave suffit à rendre le scénario prioritaire.
L’analyse qualitative classe les risques avec des niveaux comme faible, moyen ou élevé. Elle convient pour démarrer ou lorsque les données manquent. L’analyse quantitative utilise des montants, des durées ou des probabilités chiffrées. Elle aide à comparer des scénarios financiers, à condition de disposer d’hypothèses et de données crédibles.
Consignez aussi les protections déjà en place et leur efficacité réelle. Une sauvegarde n’est pas une protection suffisante si personne n’a testé sa restauration.
3. Évaluer et classer les priorités
Le risque inhérent correspond à l’exposition avant les contrôles existants. Le risque résiduel est celui qui subsiste après leur prise en compte. Comparez ce dernier au niveau de risque que la direction accepte pour poursuivre ses objectifs : c’est son appétence au risque.
La tolérance précise une limite opérationnelle pour un sujet donné. Par exemple, la direction peut accepter une courte interruption d’un outil interne, mais pas la perte définitive de données clients. Une note élevée ne doit pas masquer un danger grave pour les personnes ou une obligation non respectée.
4. Choisir une réponse et un responsable
Quatre options peuvent se combiner :
- Éviter : abandonner ou modifier une activité trop risquée, par exemple renoncer à une opération dont les conséquences dépassent les moyens de l’entreprise.
- Réduire : diminuer la probabilité ou l’impact, par exemple former les équipes et tester les sauvegardes.
- Transférer : partager une partie des conséquences financières par un contrat ou une assurance. L’entreprise conserve toutefois ses responsabilités et une partie de son exposition.
- Accepter : conserver un risque jugé compatible avec les objectifs, après décision documentée et surveillance.
Pour chaque action, indiquez le responsable, les moyens nécessaires, l’échéance et le résultat attendu. Comparez le coût de l’action aux pertes qu’elle peut éviter, sans oublier les conséquences difficiles à chiffrer.
5. Suivre les actions et réévaluer
La direction valide les priorités et les moyens. Chaque responsable de risque suit les mesures qui lui sont confiées ; les équipes signalent les incidents et les changements. L’audit interne, lorsqu’il existe, apporte un regard indépendant sur le fonctionnement des contrôles.
Prévoyez une revue semestrielle ou annuelle, ainsi qu’une mise à jour après un incident majeur, un changement d’activité ou l’arrivée d’un fournisseur essentiel. Le tableau de bord peut suivre le nombre d’actions en retard, les incidents et le taux de tests de restauration réussis.
Comment construire une matrice de criticité ?
Pour commencer, attribuez une note de 1 à 3 à la probabilité et à l’impact. Définissez les niveaux avant de noter : par exemple, une probabilité de 1 correspond à un scénario peu probable sur la période retenue, 2 à un scénario possible et 3 à un scénario probable. Pour l’impact, 1 signifie faible, 2 significatif et 3 grave pour l’objectif concerné.
Multipliez les deux notes. La grille ci-dessous constitue un exemple de classement interne, pas un seuil universel.
| Probabilité / impact | 1 : faible | 2 : significatif | 3 : grave |
|---|---|---|---|
| 1 : peu probable | 1 : faible | 2 : faible | 3 : modéré |
| 2 : possible | 2 : faible | 4 : modéré | 6 : élevé |
| 3 : probable | 3 : modéré | 6 : élevé | 9 : élevé |
Dans cette grille, les scores de 1 à 2 sont faibles, ceux de 3 à 4 modérés et ceux de 6 à 9 élevés. Deux risques de même score peuvent toutefois appeler des réponses différentes : examinez leur nature, la fiabilité des contrôles et les conséquences extrêmes avant d’arbitrer.
Exemple de registre des risques pour une PME
Le registre conserve le détail des scénarios ; la cartographie en donne une vue synthétique pour décider. Voici un exemple fictif, avec une évaluation résiduelle sur douze mois.
| Scénario et contrôle existant | Note résiduelle | Action et pilote | Indicateur |
|---|---|---|---|
| Panne du fournisseur unique ; stock de sécurité disponible. | Probabilité 2 × impact 3 = 6. | Qualifier un second fournisseur ; responsable des achats ; sous trois mois. | Second fournisseur testé et capacité confirmée. |
| Perte de données ; sauvegarde automatique en place. | Probabilité 2 × impact 3 = 6. | Tester la restauration ; responsable informatique ; sous un mois. | Test réussi et délai de restauration mesuré. |
| Retard de paiement d’un client ; relances déjà prévues. | Probabilité 2 × impact 2 = 4. | Fixer un calendrier de relance ; responsable financier ; sous un mois. | Montant des factures échues non réglées. |
Après chaque action, réévaluez la note : un second fournisseur non testé ne garantit pas encore la continuité. Conservez l’ancienne note et la date de révision pour comprendre l’évolution du risque.
Quels outils et méthodes choisir ?
- Tableur et registre partagé : adaptés pour démarrer avec peu de risques et des responsables identifiés. Ils demandent une discipline de mise à jour.
- Logiciel spécialisé : utile lorsque plusieurs équipes doivent consolider leurs évaluations, suivre des validations et produire des tableaux de bord. Choisissez-le après avoir défini les informations et les alertes nécessaires.
- SWOT et PESTEL : utiles pour explorer respectivement les forces, faiblesses, opportunités et menaces, ou les facteurs externes qui influencent l’activité.
- AMDEC : adaptée à l’étude des défaillances d’un produit ou d’un processus. HACCP aide à maîtriser les dangers liés à la sécurité des aliments ; EBIOS sert à analyser les risques numériques.
Quelles normes encadrent la gestion des risques ?
La norme ISO 31000 fournit des lignes directrices générales : des principes, un cadre d’organisation et un processus qui va de l’identification des risques à leur suivi. Elle s’applique à tout type d’organisation et ne donne pas lieu à une certification. Elle ne remplace pas l’analyse des obligations propres à l’entreprise, qui dépendent de son activité et de son secteur.
D’autres référentiels traitent un sujet précis : l’ISO 22301 porte sur la continuité d’activité, tandis que les méthodes citées plus haut répondent à des besoins sectoriels ou techniques. La conformité, les démarches qualité et l’audit exploitent les informations du registre, mais ne poursuivent pas exactement le même objectif : la première traite les obligations, les secondes la maîtrise et l’amélioration des processus, et l’audit évalue les dispositifs.
Comment instaurer une culture du risque ?
La culture du risque désigne la façon dont chacun, dans l’entreprise, perçoit les risques et agit face à eux. Elle repose sur quelques leviers :
- L’exemplarité de la direction : elle fixe l’appétence au risque et tient compte des risques dans ses décisions et ses arbitrages budgétaires.
- Un langage commun : mêmes définitions et mêmes échelles de probabilité et d’impact dans tous les services.
- Des rôles clairs : chaque salarié signale, chaque responsable de risque pilote ses actions, la direction arbitre.
- Un signalement sans crainte : un incident ou une quasi-erreur remonté tôt coûte moins cher qu’un problème dissimulé. Analysez les causes plutôt que de chercher un coupable.
- Des retours d’expérience : après chaque incident ou exercice, partagez les enseignements et mettez à jour le registre.
Préparer la continuité et passer à l’action
Un plan de contingence décrit la réponse à un scénario précis, comme la perte d’un fournisseur. Un plan de continuité organise le maintien ou la reprise des activités essentielles : personnes à mobiliser, solutions de remplacement, données nécessaires et ordre de remise en service. Testez ces dispositions pour repérer les dépendances oubliées.
Pour lancer la démarche, utilisez cette liste :
- Choisissez un périmètre et réunissez les personnes qui connaissent ses activités.
- Inscrivez les scénarios, leurs causes, leurs conséquences et les protections existantes.
- Notez probabilité et impact sur une période commune, puis classez les risques résiduels.
- Décidez des actions, nommez leurs pilotes et fixez des échéances.
- Suivez les indicateurs, testez les solutions de secours et programmez la prochaine revue.
- Gestion des risques dans une entreprise : méthode et exemples - 22 novembre 2026
- Comment faire un crédit immobilier ? Étapes, dossier et conditions - 21 novembre 2026
- Simulation de projet immobilier locatif : rendement, crédit et trésorerie, avec exemple chiffré - 20 novembre 2026
Articles qui pourraient vous intéresser :
 Gestion comptable des établissements sociaux : trouver l’équilibre entre budget, terrain et conformité
 Suppression du commissaire aux comptes : formalités, pièces RCS et coûts à prévoir
 Irrécouvrabilité : prouver la perte définitive plutôt que constater un simple impayé
 Simulation de projet immobilier locatif : rendement, crédit et trésorerie, avec exemple chiffré